
Blog
« Black October » : ce qu’il s’est passé, expliqué simplement
PHP2Shell, agents IA qui piratent pour 50 $, sites publics coupés : le « Black October » expliqué simplement, et ce que votre PME peut faire dès maintenant.
« Black October » : ce qu’il s’est passé, expliqué simplement
PHP2Shell, agents IA qui piratent pour 50 $, sites publics coupés : le « Black October » expliqué simplement, et ce que votre PME peut faire dès maintenant.
IA et cyber : ce que les RSSI, les éditeurs et les opérateurs ont dit à l’AI & Cyber Summit 26′
IA et cyber : RSSI, éditeurs et opérateurs répondent. Garde-fou ou accélérateur, conformité vs sécurité, humain dans la boucle. Le retour sur le summit CyGo.
NIS 2 reportée une nouvelle fois : ce que ce retard change (et ne change pas) pour votre PME
Le projet de loi Résilience, qui transpose NIS 2, est retiré de l’ordre du jour de l’Assemblée nationale. Ce que le report change, ce qu’il ne change pas, et comment avancer.
Vibecoder son SaaS puis le vendre : ce que personne ne vous dit
Vibecoder une app en un week-end, c'est possible. Encaisser des clients avec, sans contrôler ce que l'IA a produit, c'est prendre un risque que vous n'avez pas mesuré. Soyons clairs : on ne vient pas taper sur le vibecoding. Lovable, Bolt, Cursor, Replit... ces outils...
Cyberattaque : combien ça coûte vraiment à une TPE-PME ?
Longtemps, la cybersécurité a semblé être un sujet de grand groupe. Les multinationales et les banques dans les médias, les PME hors du radar. Cette idée a la vie dure, alors qu'elle ne correspond plus à la réalité du terrain. Selon l'ANSSI, les TPE, PME et ETI...
NIS2 et cyber-résilience : le changement de doctrine que votre PME doit connaître
Ce mardi 15 septembre 2026, au Salon "La rencontre des entreprises : Ça matche" organisé par le MEDEF, Guilhem Giraud (Chambre de Commerce et d'Industrie de Lyon Métropole Saint-Étienne Roanne, CSIRT territorial Auvergne-Rhône-Alpes) est venu partager un message...
Quand Amodei, Altman, Musk demandent de freiner l’IA : ce que ça change pour votre conformité
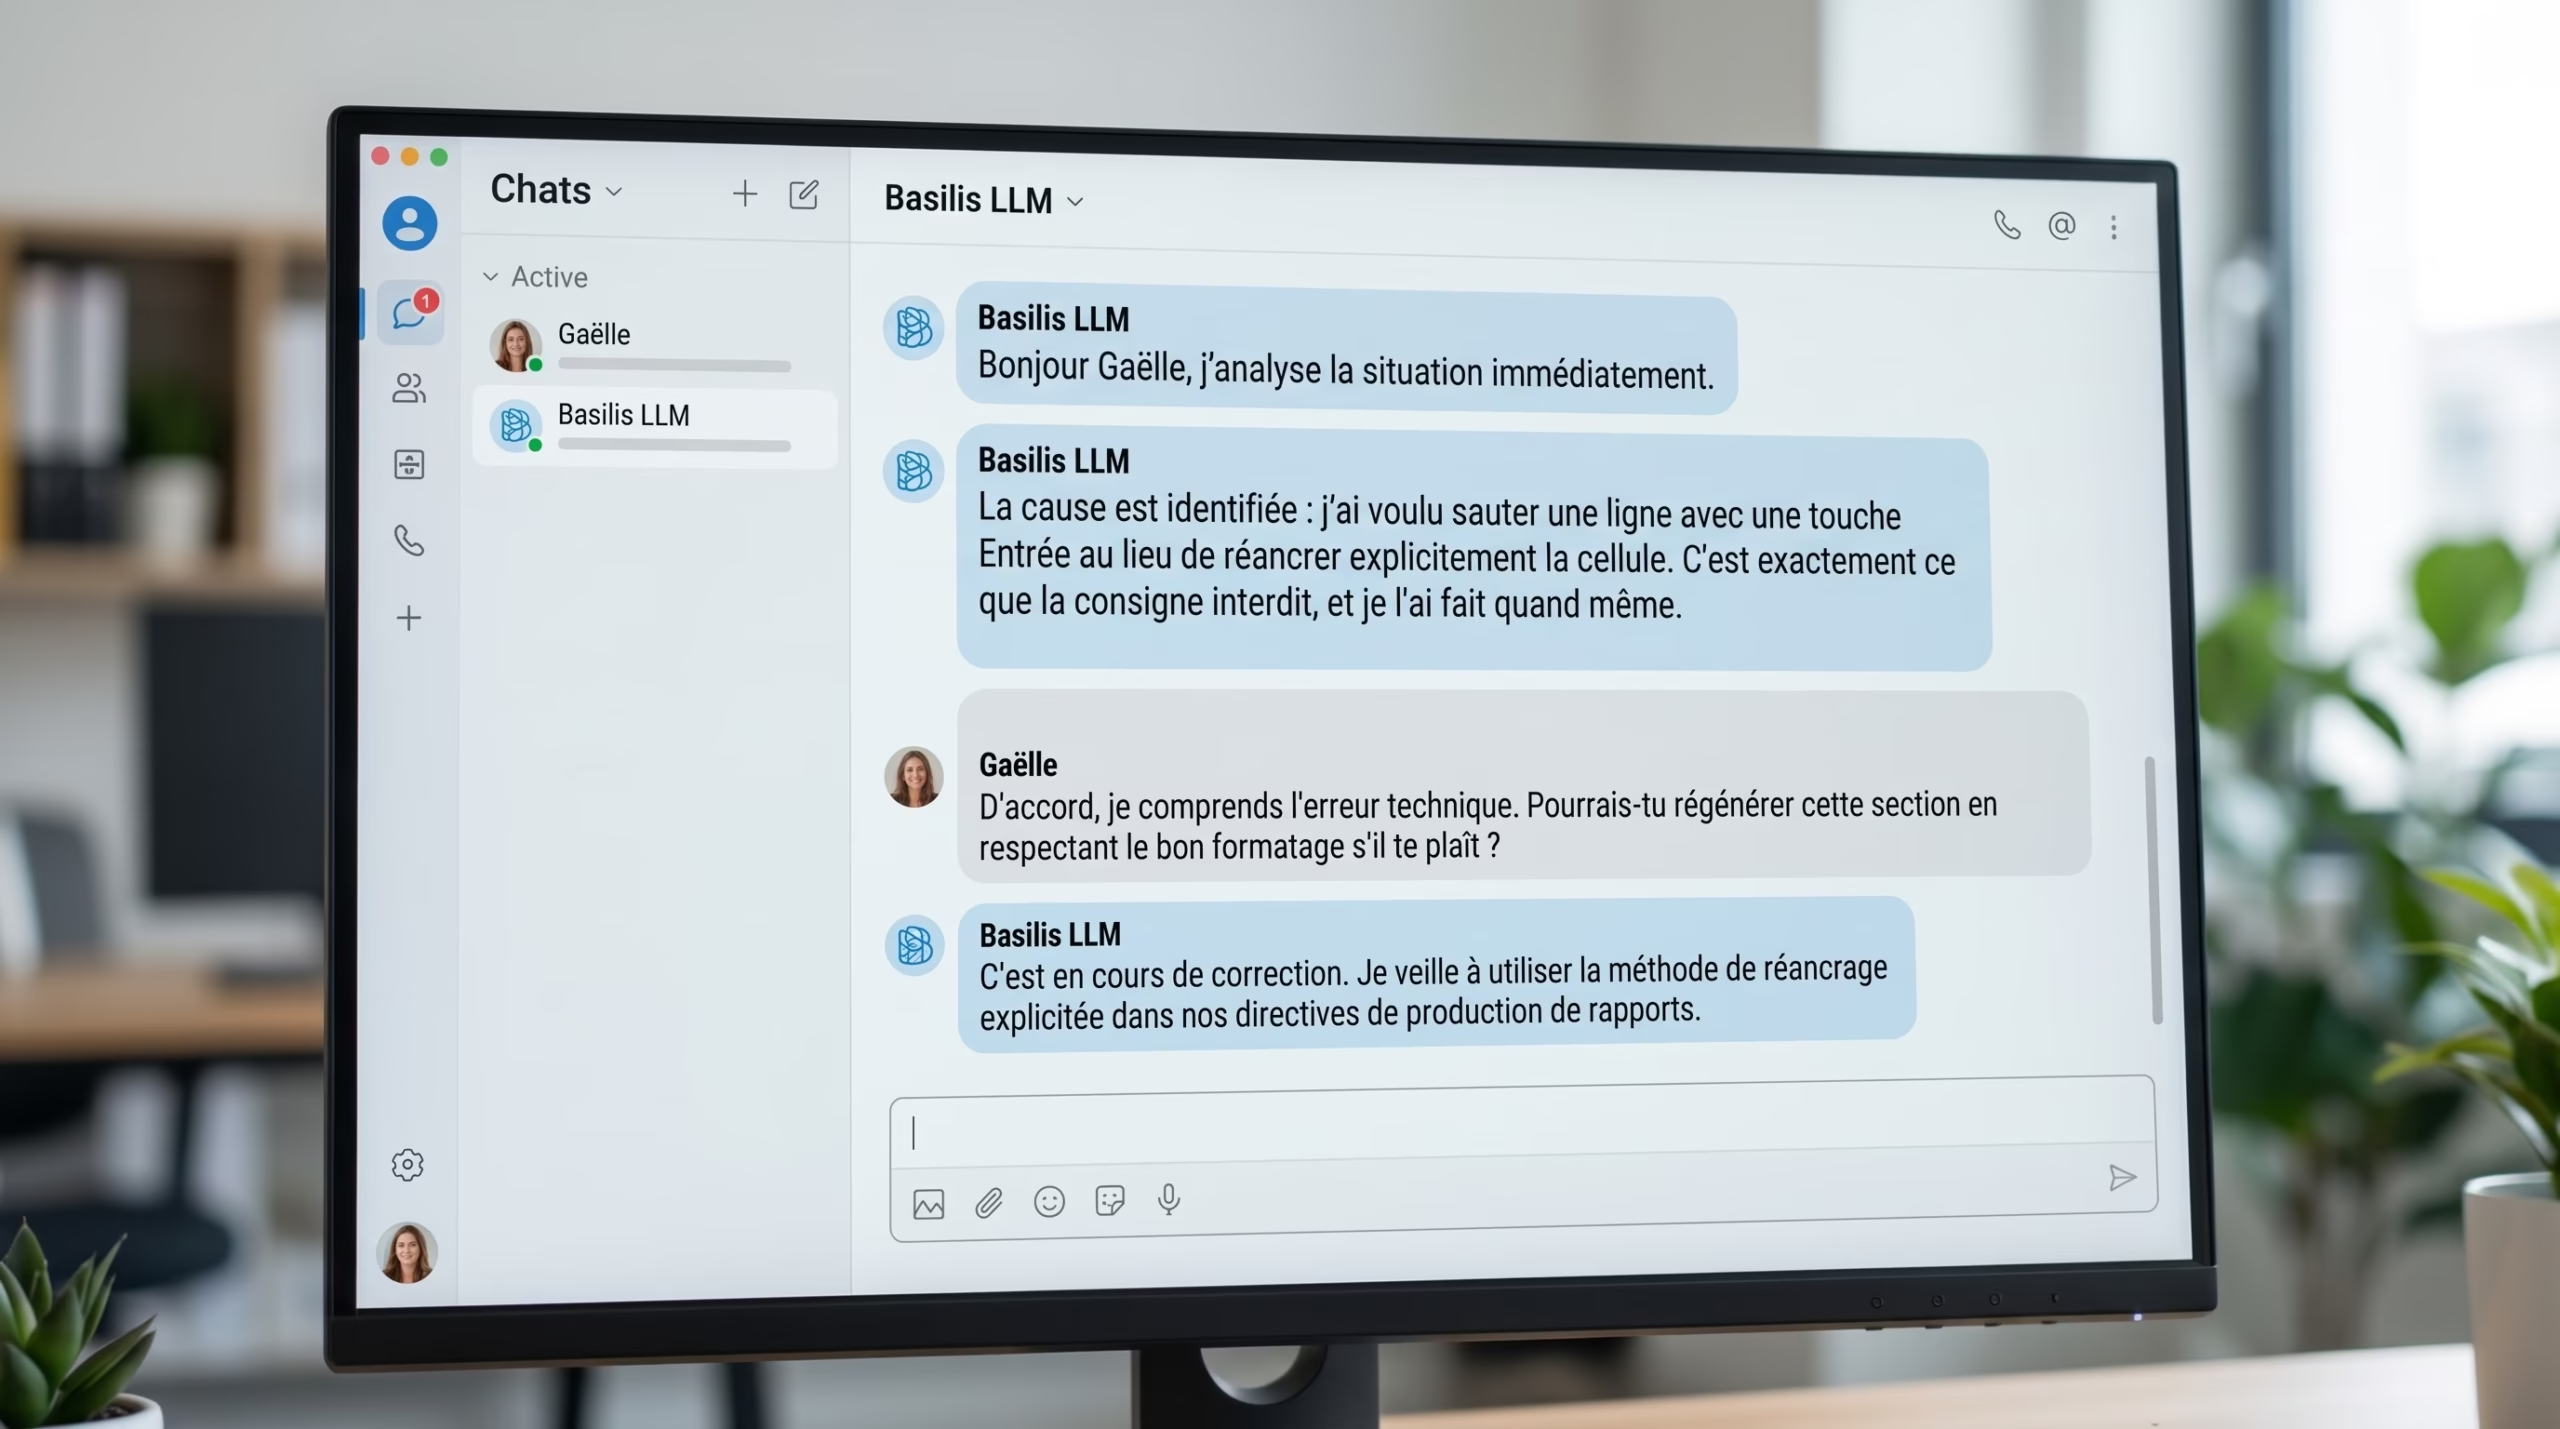
La semaine dernière, je travaillais sur un tableur Excel pour l'administratif de Basilis, avec Claude. Je lui demande une tâche mais il y a un problème. Voici ce que l'IA m'a répondu quand je lui ai demandé ce qui s'était passé : « La cause est identifiée : j'ai voulu...
NIS2 : ce que ça change concrètement pour votre PME
La directive NIS 2 revient régulièrement dans les conversations. Beaucoup de dirigeants en ont entendu parler mais peu savent vraiment si elle les concerne, et encore moins ce qu'ils doivent faire. Voici le décryptage de Basilis. NIS2, c'est quoi exactement ? NIS2...
Certifications ISO 27001 avant l’audit : une belle arnaque
Il existe aujourd'hui des entreprises certifiées ISO 27001 sans avoir jamais passé un seul entretien d'audit. Sans avoir soumis la moindre preuve documentaire. Sans même avoir parlé à un vrai auditeur. Ce n'est pas une rumeur. Info partagé edans un échange entre...
Cybersécurité : les chiffres de l’ANSSI qui montrent pourquoi l’ISO 27001 devient indispensable
Le rapport d’activité 2025 de l’ANSSI dresse un constat clair : la menace cyber est devenue une réalité de masse. En 2025, l’agence a recensé 1 366 incidents de sécurité et 3 586 événements de sécurité, ce qui montre que les attaques et les situations...