
Ce mardi 15 septembre 2026, au Salon "La rencontre des entreprises : Ça matche" organisé par le MEDEF, Guilhem Giraud (Chambre de Commerce et d'Industrie de Lyon Métropole Saint-Étienne Roanne, CSIRT territorial Auvergne-Rhône-Alpes) est venu partager un message simple :
l'État a changé sa doctrine de cybersécurité, et la plupart des PME ne le savent pas encore.
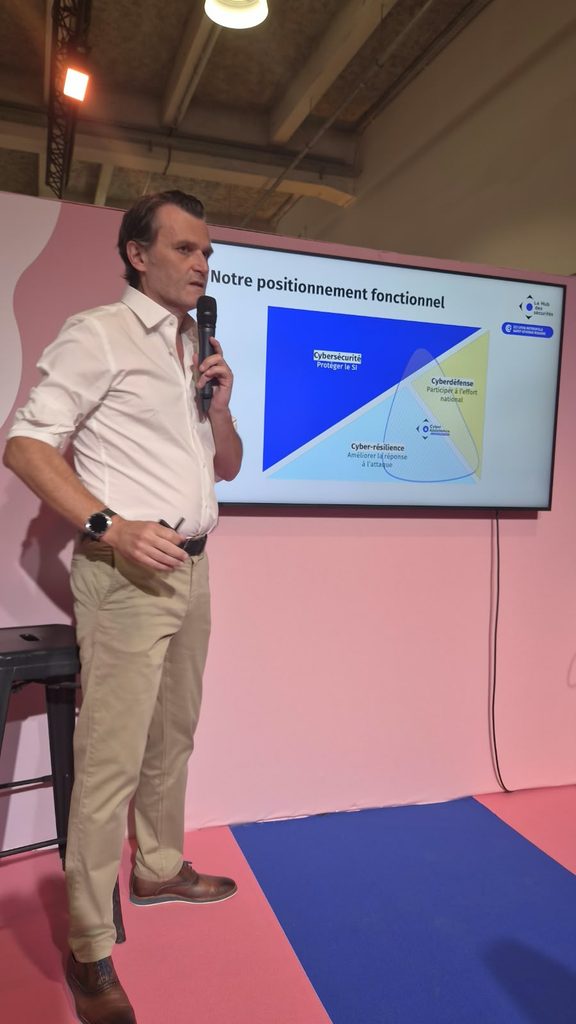
De la protection à la résilience
Jusqu'à récemment, la posture officielle tenait en une phrase : protégez-vous, et tout ira bien. Le problème, c'est que dans un nombre croissant de cas, ça ne se passe pas bien.
L'État a donc ajouté un second pilier à sa doctrine : la cyber-résilience. La logique change de nature. On ne cherche plus seulement à empêcher l'attaque. On part du principe qu'elle aura lieu un jour, et on organise l'entreprise pour qu'elle fasse le moins de dégâts possible, sans se propager à la chaîne de valeur (fournisseurs, clients, partenaires).
C'est exactement l'esprit de la directive européenne NIS2 : la résilience n'est plus un supplément d'âme, c'est une exigence réglementaire pour un nombre croissant d'entreprises, notamment les ESN et les MSP, doublement exposées par leur propre statut et par celui de leurs clients.
Trois menaces qui ont fusionné
Guilhem Giraud a rappelé une distinction classique en cybersécurité : l'escroc motivé par l'argent, l'idéologue qui veut diffuser un message, et l'acteur étatique aux intérêts géopolitiques. Trois profils, trois motivations, trois niveaux de menace.
Le problème, selon lui, c'est que ces trois catégories tendent aujourd'hui à se confondre. Il devient de plus en plus difficile d'identifier qui se cache derrière une attaque, et donc de calibrer sa réponse en fonction du profil de l'attaquant. Une raison de plus pour construire une résilience qui ne dépend pas de l'identité de qui vous attaque.
Le cas Zerobytes : quand l'attaque elle-même devient la finalité
Pour illustrer ce glissement, Guilhem Giraud a raconté le cas d'une entreprise de la région, victime d'une attaque revendiquée par le groupe Zerobytes, déjà connu pour le piratage de la Direction générale des finances publiques cet été. Cette affaire a été confirmée par la DGFiP elle-même : environ 678 000 comptes concernés, et deux suspects présumés liés au groupe mis en examen depuis (Silicon.fr, 2026).
Dans le cas régional évoqué, les données volées avaient une valeur quasiment nulle. Le groupe a pourtant communiqué exactement de la même manière que pour l'affaire DGFiP.
Le glissement est là : ce n'est plus systématiquement la donnée qui a de la valeur pour l'attaquant. C'est le fait de faire mal au système, et de le faire savoir. Un raisonnement purement défensif, centré sur "qu'est-ce que je dois protéger en priorité", devient insuffisant face à des attaquants motivés par la nuisance autant que par le gain.
Le vrai coût d'un incident, ce n'est pas la rançon
Le CSIRT territorial a traité plusieurs cas de rançongiciel depuis son lancement en juin. Le montant de la rançon n'est presque jamais le poste de coût le plus lourd. C'est l'arrêt d'activité pendant la remontée des systèmes qui pèse le plus : une à deux semaines d'inactivité forcée, avec la perte de chiffre d'affaires qui va avec.
C'est précisément ce que la cyber-résilience cherche à raccourcir : pas seulement empêcher l'attaque, mais réduire le temps entre l'incident et le retour à la normale.
Ce que ça change concrètement pour votre PME
Cartographier ce qui doit absolument tenir en cas d'attaque, documenter un plan de réponse à incident, savoir qui appeler en premier (le CSIRT territorial, un expert cyber référent) : c'est un travail à faire avant l'incident, jamais pendant.
C'est précisément l'écart que Basilis cherche à combler pour les PME tech soumises à NIS2 ou à ISO 27001 : automatiser la collecte des preuves de conformité, tout en gardant un expert cyber humain qui contextualise, mène la gap analysis, et prépare réellement l'entreprise à faire face, plutôt qu'un outil qui coche des cases sans jamais vérifier que l'organisation tiendrait le choc le jour où l'incident arrive.