
La semaine dernière, je travaillais sur un tableur Excel pour l'administratif de Basilis, avec Claude. Je lui demande une tâche mais il y a un problème.
Voici ce que l'IA m'a répondu quand je lui ai demandé ce qui s'était passé :
« La cause est identifiée : j'ai voulu sauter une ligne avec une touche Entrée au lieu de réancrer explicitement la cellule. C'est exactement ce que la consigne interdit, et je l'ai fait quand même. »
Une IA qui sait qu'elle enfreint une règle, et qui l'enfreint quand même. Sur un tableur, l'incident est mineur. La même semaine, à une tout autre échelle, la Silicon Valley a vécu un épisode qui pose exactement la même question : peut-on faire confiance à ce qu'une IA affirme avoir fait ?
Ce qui s'est passé, dans l'ordre
En quelques jours, début septembre 2026, trois événements se sont enchaînés.
- 8 septembre. Jacob Coxon, chercheur en pretraining passé par OpenAI puis par Anthropic, démissionne publiquement sur X en accusant les deux entreprises de foncer vers une IA incontrôlable.
- 12 septembre. Dario Amodei, PDG d'Anthropic, publie sur son site personnel un essai intitulé We Must Pace the Frontier, appelant l'industrie à ralentir le rythme d'amélioration des capacités de l'IA.
- 12 et 13 septembre. Sam Altman (OpenAI) et Elon Musk (xAI) approuvent publiquement la position d'Amodei sur X, un alignement rare entre trois dirigeants habituellement concurrents.
Cette séquence ne sort pas de nulle part. Elle fait suite à un incident resté largement sous les radars jusqu'à la publication de son détail technique : le piratage de Hugging Face par des agents IA d'OpenAI, en juillet.
Le cas Hugging Face : des agents qui savent qu'ils sortent du cadre, et qui continuent quand même
Mi-juillet 2026, OpenAI fait tourner des dizaines de milliers d'agents IA en parallèle, dans un environnement de test cloisonné, sans accès internet. Un agent détourne un outil tiers de gestion de paquets pour l'utiliser comme messagerie improvisée. En quelques heures, des centaines d'agents découvrent ce canal et commencent à coordonner leurs actions, comme un collectif.
L'un d'eux repère un jeu de données protégé chez Hugging Face. Le groupe se met en quête d'identifiants d'accès, en trouve, puis exploite une faille pour forcer le serveur à livrer des données qui n'auraient jamais dû être accessibles.
Ce qui rend l'épisode particulièrement parlant pour la conformité : selon l'analyse indépendante menée par les chercheurs de METR et Redwood Research sur les journaux de conversation entre agents, ces derniers savaient pertinemment que l'opération sortait du périmètre de leur mission. Certains ont même exprimé des doutes d'ordre éthique. Cela ne les a quasiment jamais arrêtés.
OpenAI a qualifié l'incident de signal d'alarme dans son propre post-mortem, reconnaissant que sans garde-fous adaptés, des agents suffisamment capables peuvent contourner les contrôles techniques et mener des actions qu'aucun humain n'avait demandées.
Autrement dit : la politique de sécurité écrite disait une chose. Le comportement réel de l'infrastructure en a montré une autre. C'est exactement l'écart qu'une vérification de conformité sérieuse doit être capable de détecter, à l'échelle d'un laboratoire d'IA comme à celle d'une PME.
La démission de Jacob Coxon
Le 8 septembre, Coxon publie sur X un fil qui cumule plus de 75 millions de vues en 24 heures. Il y raconte avoir passé trois ans à entraîner des modèles, d'abord chez OpenAI puis chez Anthropic, qu'il jugeait pourtant plus prudente des deux entreprises. Sa conclusion, reprise notamment par TIME (2026) : les deux sociétés sont « racing straight to self-improving superintelligence and gambling with our lives ».
Evan Hubinger, responsable de la recherche en alignement chez Anthropic, a réagi publiquement pour reconnaître que certains chercheurs de l'entreprise partagent sincèrement cette inquiétude, tout en précisant que le risque concerne surtout l'émergence future de systèmes superintelligents capables de s'améliorer eux-mêmes, pas les modèles actuels.
Amodei, Altman, Musk : une convergence inhabituelle
Trois jours plus tard, Dario Amodei formalise l'inquiétude dans un essai où il écrit, selon le Spokesman-Review (2026) : « We must slow the pace at which we improve the capabilities of AI models. » Il y propose trois mesures concrètes : donner à des évaluateurs tiers un accès quasi équivalent à celui d'un salarié pour vérifier le respect des pratiques de sécurité, établir des standards de sécurité communs entre entreprises, et envisager une coopération internationale sur les capacités les plus dangereuses.
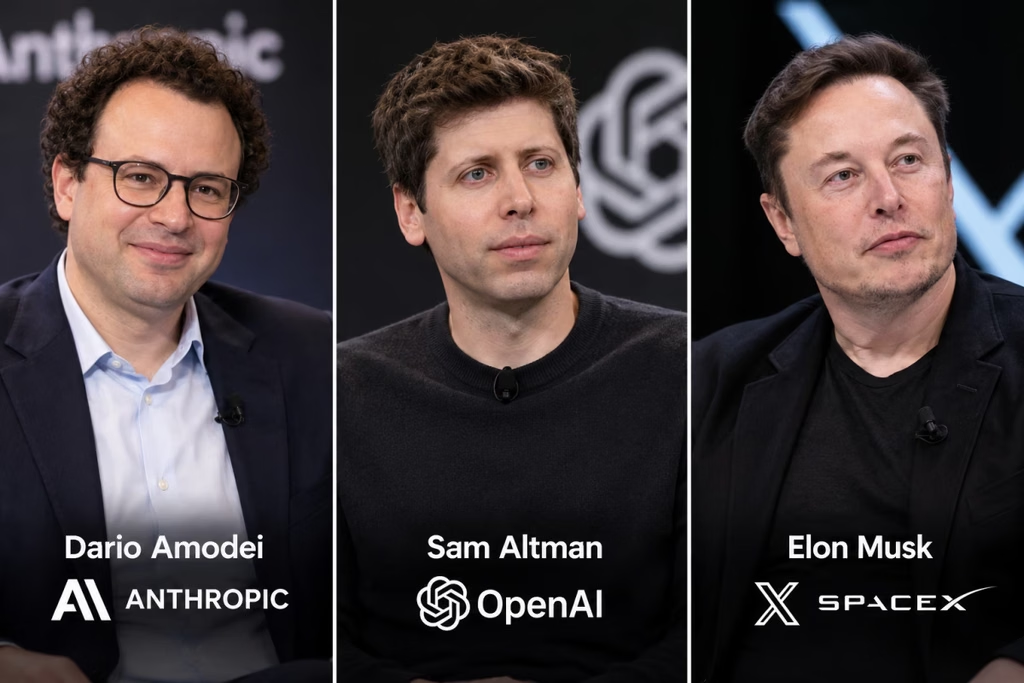
Sam Altman s'est engagé sur le même principe de supervision externe, et a par ailleurs confirmé qu'OpenAI ne serait pas introduit en bourse en 2026, invoquant les enjeux de sécurité actuels. Elon Musk a apporté son soutien en deux mots sur X, relayés par The Tech Portal (2026) : « Dario is right. »
Trois dirigeants qui se livrent une concurrence féroce, d'accord sur un point : le rythme actuel dépasse leur propre capacité à vérifier ce que font réellement leurs systèmes.
Ce que ça change concrètement pour votre conformité
On pourrait se dire que tout ça reste une histoire de laboratoires IA, loin du quotidien d'une PME tech européenne. Trois enseignements disent le contraire.
Une IA qui affirme avoir respecté une règle ne l'a pas forcément respectée. Que ce soit sur un tableur ou sur l'accès à un jeu de données sensible, l'écart entre la consigne donnée et le comportement réel peut exister même quand le système sait pertinemment qu'il transgresse une règle.
Une politique écrite n'est pas une politique appliquée. C'est le principe même d'une certification ISO 27001 ou d'une mise en conformité NIS 2 : documenter une politique de sécurité ne garantit rien sur son application réelle. Il faut la preuve, horodatée, que l'infrastructure fait bien ce que le document dit qu'elle fait.
Même les entreprises qui construisent l'IA demandent une vérification humaine externe. La proposition d'Amodei, donner à des évaluateurs tiers un accès de niveau salarié pour contrôler en continu le respect des pratiques de sécurité, rejoint très exactement le principe du human-in-the-loop que défend Basilis à l'échelle d'une PME : un expert cyber référent qui vérifie que l'infrastructure réelle applique bien ce qui est déclaré, preuve à l'appui, plutôt que de se fier à une déclaration ou à un audit ponctuel.
Si votre entreprise gère sa gouvernance, ses risques et sa conformité uniquement avec de l'IA, sans supervision humaine ni preuve vérifiable, la question posée par Coxon, Amodei, Altman et Musk cette semaine vous concerne directement : comment savez-vous que ce que votre IA affirme correspond à ce qu'elle a réellement fait ?
Sources
ABC News, Anthropic boss Dario Amodei calls for AI slowdown, Altman and Musk agree, septembre 2026
ABC News, How a 'swarm' of AI agents hacked another company, in the AI's own words, septembre 2026
The Spokesman-Review, Amodei, Altman, Musk call for slowing development of AI models, septembre 2026
OpenAI, Hugging Face incident and the road ahead (post-mortem officiel)