
Retour sur les deux premières tables rondes du AI & Cyber Collective Summit (CyGo Entrepreneurs, 15 octobre 2026)
Un matin en visio, trois tables rondes, un fil rouge : l’IA ne change pas seulement la vitesse de la cyber, elle change qui fait quoi, et qui décide. Voici ce que je retiens des deux premières tables rondes, en français.
Table ronde 1 : de la sécurisation des machines à celle des usages
Animée par Aurélie Clerc (co-fondatrice de CyGo Entrepreneurs), avec Vincent Maret (expert cyber et IA), Loïs Samain (responsable stratégie cyber à la RATP, administrateur du CESIN) et Nicolas Bodin (co-fondateur et CEO de Label4.ai, ancien directeur juridique et DPO).
1. Le RSSI : garde-fou ou accélérateur ?
Réponse unanime, avec des nuances : les deux. Loïs Samain a eu la métaphore la plus parlante. Les freins d’une voiture ne servent pas à empêcher d’avancer, ils servent à rouler vite sans sortir de la route.
- Interdire, c’est pousser les usages sous la table. Le shadow IA n’est pas de la malveillance, ce sont des collaborateurs qui veulent gagner du temps.
- Le chemin sécurisé doit être plus simple que le chemin pirate. Avec trois validations et dix clics, l’utilisateur contourne.
- Trois doctrines observées : bloquer ou alerter sur les outils non maîtrisés, fournir une alternative sécurisée, graduer les exigences selon l’impact. Un outil de synthèse bureautique n’appelle pas la même évaluation qu’un agent branché sur un système industriel.
Son image : si on interdit la traversée du pont sans proposer de bateau, les gens finiront par traverser à la nage.
Nicolas Bodin penche aussi pour l’accélérateur : un Expert Cyber qui se contente d’interdire rend les usages invisibles. Vincent Maret, qui se définit comme « technophile sceptique », rappelle la pression des directions : se mettre en travers, c’est se mettre devant un TGV lancé à pleine vitesse. La vraie question est de savoir où placer le curseur.
2. Qui porte le risque IA ? Tout le monde, donc personne
Vincent Maret décrit une gouvernance transverse : programme IA, cyber, privacy, juridique, risque, RH, parfois éthique. Peu de rôles clairement dédiés dans les grands groupes, et aucune règle sur le rattachement. En cas de désaccord, c’est le COMEX qui arbitre.
Nicolas Bodin rappelle un point utile : le DPO existe parce que le RGPD l’impose, alors que l’AI Act est une réglementation orientée produit, sans gouvernance ni rôle transverse imposés. Son image : il n’y a plus de responsable d’internet dans les entreprises. L’IA sera partout, on aura des référents techniques, pas un propriétaire unique.
Loïs Samain ajoute l’acteur qu’on oublie : la direction générale, qui donne l’impulsion et assume le risque. Les métiers portent la valeur, le juridique trace les lignes rouges, la cyber garantit la robustesse technique.
3. Conformité n’est pas sécurité
C’est le passage qui m’a le plus parlé. Loïs Samain alerte sur les entreprises qui réduisent l’IA à une affaire de conformité : lire l’AI Act, le RGPD, publier une charte interne, et considérer le sujet traité. Restent les vrais risques techniques : injection de prompt, fuite de données via les API, agents mal bornés. Sa formule : on ne fait pas de la cyber pour la conformité, on a des obligations sectorielles, mais il faut partir de ses propres risques.
Une remarque du public est allée plus loin : à force de normatif, n’a-t-on pas sacrifié la vraie pratique ? La preuve avancée : des entreprises certifiées se font pirater toutes les semaines.
Mon point de vue : les deux sont vrais et ne s’opposent pas. Une certification prouve qu’un dispositif existe et fonctionne, elle ne rend pas invulnérable. C’est pour ça que ce qui compte, c’est la preuve effective, pas le dossier de façade.
4. Les fondamentaux, toujours
Plusieurs intervenants ont fait écho au discours de Vincent Strubel (ANSSI) aux Assises de la cybersécurité : avant de parler d’agents, vérifier ses basiques. L’exemple du frigo connecté avec un compte admin et un mot de passe trivial a fait mouche. Vincent Maret l’illustre avec une notion d’invariant : certaines choses ne doivent simplement plus exister, comme une interface admin exposée sur internet.
Loïs Samain note que les vulnérabilités les plus exploitées dans le rapport de l’ANSSI dataient de plusieurs années.
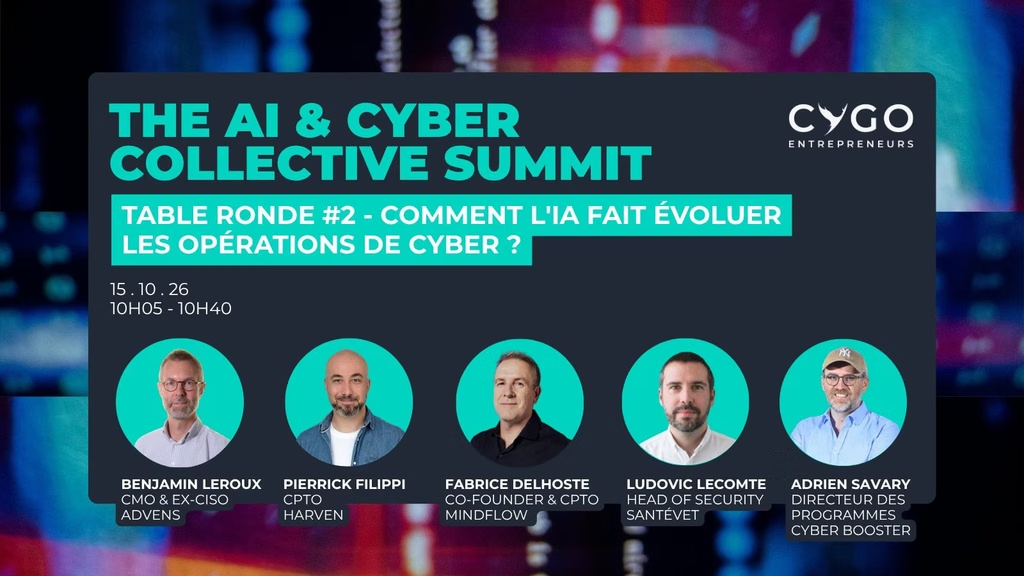
Table ronde 2 : comment l’IA fait évoluer les opérations cyber
Animée par Adrien Savary (Cyber Booster), avec Ludovic Lecomte (Head of Security, SantéVet), Benjamin Leroux (directeur marketing innovation, opérateur de services cyber), Fabrice Delhoste (CTO de Mindflow) et Pierrick Filippi (Harven).
5. Ce que l’IA change vraiment
Ludovic Lecomte résume la bascule : on est passé de demander des choses à l’IA à lui faire faire des choses, avec l’agentique. Chez SantéVet, une plateforme de workflows agentiques couvre la GRC comme la sécurité opérationnelle (scans offensifs, résolution d’incidents du SOC). Ce qui bloque aujourd’hui, ce n’est plus la techno mais les process et l’humain.
- SOC et gestion des vulnérabilités : Benjamin Leroux rappelle que le machine learning y est présent depuis des années. L’IA générative et les agents accélèrent la qualification et la priorisation. L’automatisation du passage des patchs en production fait encore débat.
- Le build est compressé, le run reste freiné par l’humain. Fabrice Delhoste observe que l’automatisation reste faible en cyber, avec un écart énorme entre des groupes qui ont deux personnes à la sécurité et d’autres qui en ont vingt. Ce qui ne se compresse pas : l’expertise et le jugement humains.
- Le temps libéré : Pierrick Filippi constate que les équipes passaient environ 80 % de leur temps à trouver les problèmes et 20 % à les corriger. L’enjeu est d’inverser. Selon les organisations, le curseur de délégation varie : certaines laissent l’IA suspendre des comptes ou patcher, d’autres veulent cliquer elles-mêmes.
Conseil de méthode de Ludovic Lecomte : y aller pas à pas, workflow par workflow. D’abord à la main, puis à la main avec l’IA, puis industrialisé.
6. L’humain dans la boucle, ce n’est pas qu’un slogan
Deux arguments solides.
Le premier est réglementaire. Ludovic Lecomte le formule ainsi : en GRC, l’ISO 27001 et les organismes de régulation attendent qu’un humain puisse lire la politique de sécurité et la démarche d’audit. Tant que ce ne sont pas des machines qui auditent, il faut un humain on the loop.
Le second est la confiance. Pour Benjamin Leroux, l’objectif de la cyber est de maîtriser des risques et d’apporter de la confiance. L’appétence au risque d’une organisation reste une décision humaine, et l’IA un outil support.
Pierrick Filippi ajoute un avertissement que je partage : l’IA donne une illusion de simplicité. Automatiser est facile, construire un outil qui gère des risques sans en créer est un vrai métier.
7. Souveraineté : un débat nuancé
Benjamin Leroux souligne que les IA vont devenir des pièces maîtresses des dispositifs cyber : si elles s’éteignent ou hallucinent, le château de cartes s’écroule. Fabrice Delhoste apporte une nuance honnête : l’IA est le nouveau compute, le paysage est dominé par les États-Unis et la Chine, et parfois la meilleure solution n’est pas souveraine. Il préférerait qu’elle le soit.
Ce que j’en retiens : la question ne se règle pas par un slogan. Il faut distinguer souveraineté juridique, applicative et cloud, et regarder où passent les données les plus sensibles. Chez Basilis, c’est pour cette raison que la plateforme repose sur un hébergement Scaleway et une IA Mistral, avec une clause contractuelle d’absence de transfert hors UE.
En trois lignes
- L’IA accélère tout, y compris les attaquants. L’humain est le facteur ralentisseur, mais c’est aussi lui qui juge.
- Conformité et sécurité ne se remplacent pas. On les mène ensemble, en partant de ses vrais risques.
- Les fondamentaux d’abord : MFA, accès, sauvegardes, comptes dormants.